隨著企業(yè)對信息安全與員工效率管理的日益重視,電腦監(jiān)控軟件的開發(fā)與需求持續(xù)增長。這類軟件主要用于監(jiān)控計算機活動,包括網(wǎng)絡使用、應用程序運行、文件操作乃至屏幕錄制等,廣泛應用于企業(yè)內(nèi)控、家長監(jiān)護及網(wǎng)絡安全防護等領域。本文將探討該領域的市場需求、技術實現(xiàn)、倫理挑戰(zhàn)及合規(guī)發(fā)展路徑。
市場需求與技術實現(xiàn)
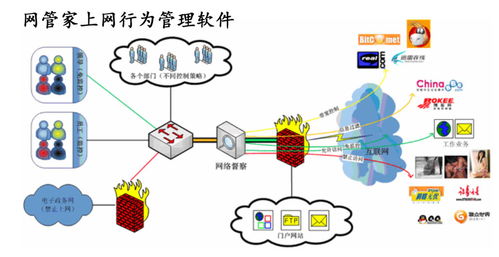
電腦監(jiān)控軟件的核心需求源于信息泄露防護與工作效率提升。在企業(yè)場景中,軟件可記錄員工操作日志、限制非法外聯(lián)、防止敏感數(shù)據(jù)外泄;在教育或家庭場景,則幫助監(jiān)護人管理兒童上網(wǎng)行為。技術實現(xiàn)上,現(xiàn)代監(jiān)控軟件通常結合多種技術:
1. 鉤子(Hook)技術:攔截系統(tǒng)API調(diào)用,捕獲鍵盤輸入、窗口活動等。
2. 網(wǎng)絡封包分析:監(jiān)控網(wǎng)絡流量,識別異常訪問或數(shù)據(jù)傳輸。
3. 屏幕捕獲與錄像:定期或觸發(fā)式截圖/錄像,還原操作現(xiàn)場。
4. 云同步與數(shù)據(jù)分析:將日志上傳至云端,通過算法分析行為模式。
開發(fā)者需平衡功能的全面性與系統(tǒng)性能,避免軟件本身成為資源負擔或安全漏洞。
倫理與隱私挑戰(zhàn)
盡管監(jiān)控軟件有合理用途,但其開發(fā)與應用始終伴隨著倫理爭議。主要問題包括:
1. 知情同意:員工或用戶是否明確知曉被監(jiān)控?單方面監(jiān)控可能侵犯隱私權。
2. 數(shù)據(jù)濫用風險:收集的海量數(shù)據(jù)若保管不當,可能被用于勒索、歧視或非法交易。
3. 心理影響:過度監(jiān)控可能導致職場焦慮,破壞信任文化。
因此,負責任的開發(fā)者在設計之初就需融入倫理考量,例如提供透明通知機制、設置隱私保護紅線等。
合規(guī)發(fā)展路徑
在全球范圍內(nèi),數(shù)據(jù)保護法規(guī)日趨嚴格(如歐盟GDPR、中國《個人信息保護法》),監(jiān)控軟件開發(fā)必須遵循合規(guī)原則:
- 合法告知:在監(jiān)控前明確告知用戶監(jiān)控范圍、目的及數(shù)據(jù)存儲方式。
- 最小必要原則:僅收集與目標直接相關的數(shù)據(jù),避免過度采集。
- 安全存儲與刪除:加密存儲監(jiān)控數(shù)據(jù),并按規(guī)定期限主動銷毀。
- 提供退出機制:在非強制監(jiān)控場景(如家長控制軟件),允許用戶關閉部分功能。
未來趨勢
隨著人工智能技術的發(fā)展,監(jiān)控軟件正從“記錄工具”轉向“智能分析助手”。例如,通過行為基線分析自動識別異常操作,或結合情緒識別技術預警潛在風險。零信任安全模型的興起,也推動監(jiān)控軟件與身份驗證、端點防護系統(tǒng)深度融合,構建更立體的防御體系。
電腦監(jiān)控軟件的開發(fā)不僅是技術課題,更是社會責任的體現(xiàn)。開發(fā)者應在創(chuàng)新功能與尊重隱私之間找到平衡,通過技術手段提升安全與效率,同時以合規(guī)設計和透明操作贏得用戶信任,方能推動行業(yè)健康可持續(xù)發(fā)展。